



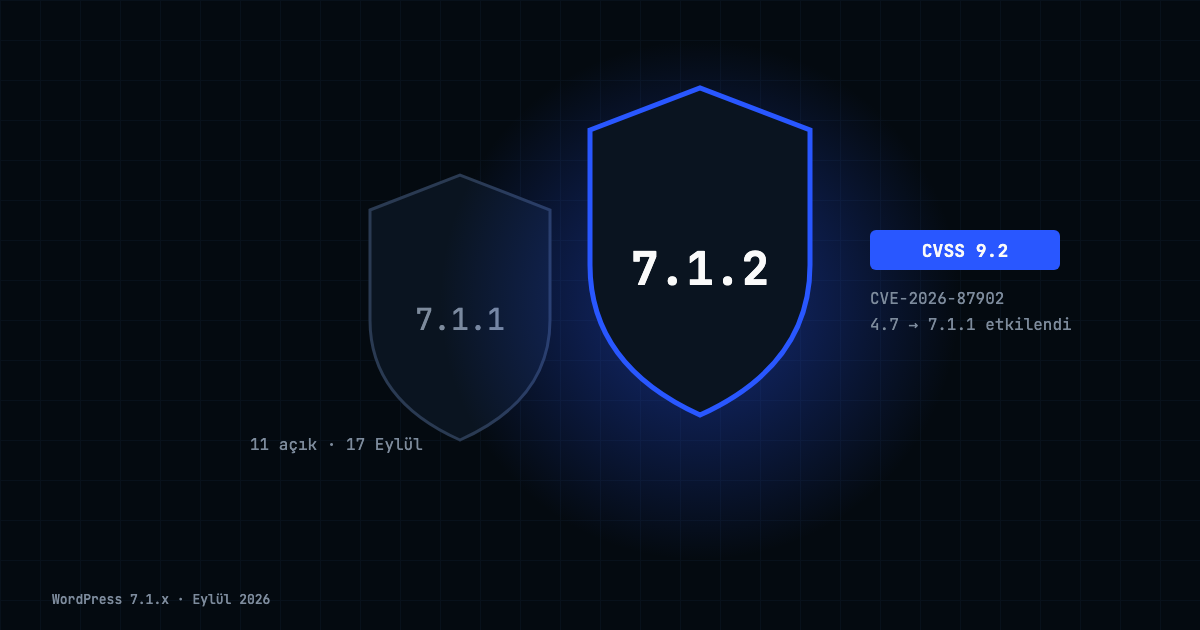
WordPress 7.1.2, 22 Eylül 2026’da yayımlanan ve kritik önemde tek bir güvenlik açığını (CVE-2026-87902, CVSS 9.2) kapatan acil güvenlik sürümü. Beş gün önce çıkan 7.1.1 ise 11 güvenlik açığı ile 36 hatayı düzeltmişti; kısa cevap: sitenizi hemen 7.1.2’ye güncelleyin, 7.1.1’i atlamanız sorun değil çünkü 7.1.2 onun tüm düzeltmelerini de içeriyor.
Bu rehber iki ara sürümü tek yerde topluyor: 7.1.2’deki açığın nasıl tetiklendiği, 7.1.1’in kapattığı 11 açığın listesi, eski sürüm dallarında hangi numaraya geçmeniz gerektiği ve güncelleme sonrası kontrol listesi. Kaynaklar WordPress.org duyuruları ve GitHub güvenlik bülteni.
WordPress 7.1.x Sürümleri: Kısa Teknik Özet
| WordPress 7.1.1 | WordPress 7.1.2 | |
|---|---|---|
| Yayın tarihi | 17 Eylül 2026 | 22 Eylül 2026 |
| Tür | Bakım + güvenlik | Yalnızca güvenlik |
| Güvenlik açığı | 11 | 1 (kritik, CVSS 9.2) |
| Hata düzeltmesi | 17 çekirdek + 19 blok editörü | — |
| Geri taşıma (backport) | 4.7’ye kadar uygun dallar | 4.7’ye kadar tüm dallar |
| Otomatik güncelleme | Destekleyen sitelerde | Destekleyen sitelerde |

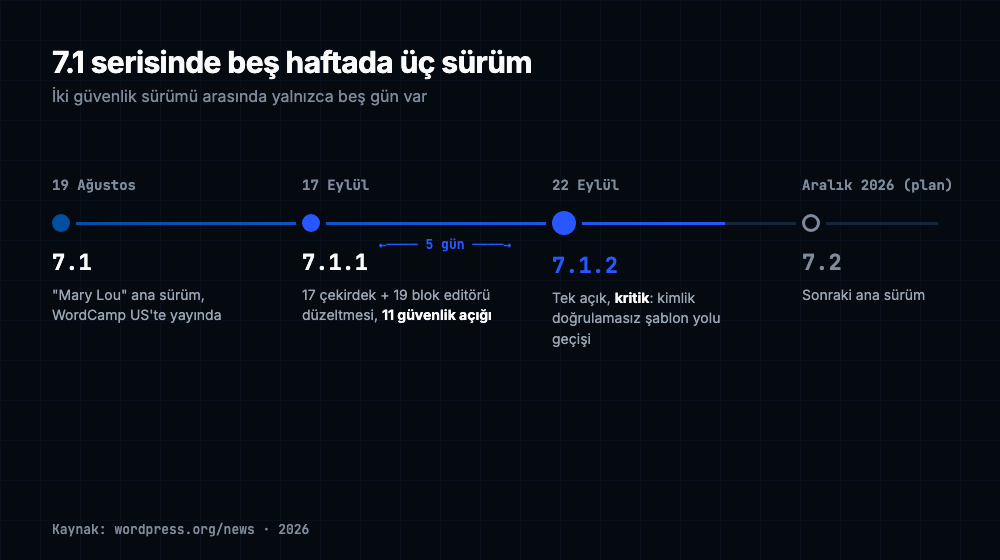
Ana sürüm WordPress 7.1 “Mary Lou” 19 Ağustos’ta çıkmıştı. Bir sonraki ana sürüm 7.2’nin Aralık 2026‘da gelmesi planlanıyor.
WordPress 7.1.2: Kritik Açık Nasıl Çalışıyor?

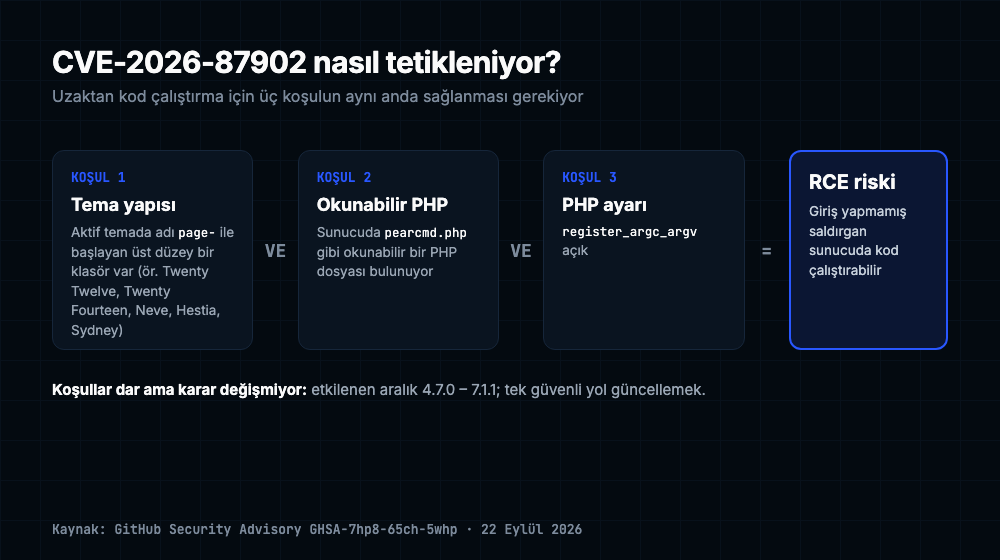
Açık, sayfa şablonunu çözen get_page_template() fonksiyonunda. Giriş yapmamış bir saldırgan, belirli koşullarda WordPress’in etkin tema klasörleri dışındaki okunabilir bir .php dosyasını şablon olarak yüklemesini sağlayabiliyor; bu da uzaktan kod çalıştırmaya (RCE) kadar gidebiliyor (GHSA-7hp8-65ch-5whp).

 CVE: CVE-2026-87902 · CWE-98 (PHP include/require dosya adının yanlış denetimi)
- Önem: Kritik, CVSS 9.2
- Etkilenen sürümler: WordPress 4.7.0 – 7.1.1 arası tüm dallar
- Bildiren: Robert Ressl · Sürüm lideri: John Blackbourn · 27 katkıcı
Sömürü için üç koşulun aynı anda sağlanması gerekiyor:
- Etkin temada adı
page-ile başlayan üst düzey bir klasör olması (bültende örnek olarak Twenty Twelve, Twenty Fourteen, Neve, Hestia ve Sydney sayılıyor). - Sunucuda
pearcmd.phpgibi okunabilir bir PHP dosyası bulunması. - PHP’de
register_argc_argvayarının açık olması.
Koşullar dar görünse de listelenen temalar yaygın ve PHP ayarlarını çoğu site sahibi hiç kontrol etmiyor. Kararı değiştirmiyor: tek güvenli yol güncellemek.
WordPress 7.1.1: Kapatılan 11 Güvenlik Açığı


17 Eylül’deki 7.1.1, 17 çekirdek ve 19 blok editörü hatasının yanında 11 güvenlik açığını kapattı (7.1.1 duyurusu). Açıkların tamamı:
| # | Açık | Bildiren |
|---|---|---|
| 1 | wpautop() üzerinden depolanmış XSS — yorumlarla (onaya tabi) kimliksiz ziyaretçi | Rafie Muhammad, Awesome Motive |
| 2 | HTML API set_modifiable_text() ile yorumdan kaçış | Jeremy Felt, WP Security Team |
| 3 | Özel üst bilgi (custom header) destekli temalarda depolanmış XSS | Jeremy Felt, WP Security Team |
| 4 | Hazırlanmış URL ile yetkisiz tema kurulumu/önizlemesi | Paulos Yibelo, pwn.ai |
| 5 | Site yöneticisinin “yalnızca ağ” eklentilerini ağ genelinde etkinleştirmesi | Jesse McNeil |
| 6 | REST Templates Controller’da yol geçişi (kimlik doğrulamalı) | Anthropic |
| 7 | XML-RPC customize_changeset ile edit_css kontrolünü atlama | Ben Bidner, WP Security Team |
| 8 | Contributor+ kullanıcının başka yazının üzerine yazması | Anthropic |
| 9 | attachment_submitbox_metadata() ile özel yazı başlığı sızıntısı | HDWSec |
| 10 | Taslak/bekleyen yazı slug’ı sızıntısı (Contributor+) | Jakub Herman |
| 11 | Herhangi bir oturum açmış kullanıcının yorum ve notları yeniden ebeveynlemesi | Justin Hart, Viridis Security |

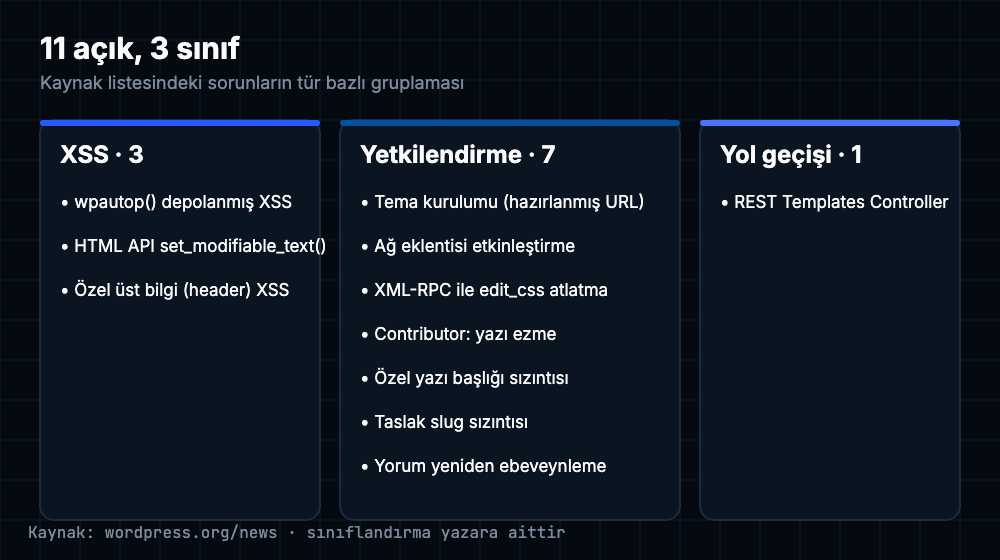
Hata düzeltmelerinin tam listesi Trac 7.1.1 kilometre taşında ve Gutenberg değişikliklerinde.
Hangi Sürüme Güncellemelisiniz?


7.1.2 yaması 4.7’ye kadar tüm dallara geri taşındı. Ana sürümü değiştiremiyorsanız (eski eklenti uyumluluğu gibi sebeplerle) kendi dalınızın son numarasına geçin:
- 7.1.x → 7.1.2 · 7.0.x → 7.0.6 · 6.9.x → 6.9.9 · 6.8.x → 6.8.10
- 6.7.x → 6.7.9 · 6.6.x → 6.6.9 · 6.5.x → 6.5.12 · 6.4.x → 6.4.12
- Daha eski dallar (4.7 – 6.3) için hedef numaralar yukarıdaki görselde.
 WordPress’in kendi uyarısı: yalnızca en güncel sürüm aktif olarak destekleniyor. Geri taşınan yamalar bir köprü; kalıcı çözüm 7.1.2.
WordPress 7.1.2’ye Nasıl Güncellenir?
- Yedek alın: veritabanı ve
wp-contentklasörü. - Otomatik güncelleme açık mı kontrol edin: destekleyen sitelerde 7.1.2 kendiliğinden kuruluyor. Pano › Güncellemeler ekranında sürüm numarasına bakın.
- Elle güncelleme: Pano › Güncellemeler › “Şimdi güncelle” ya da wordpress.org/download adresinden paket indirme.
- WP-CLI ile:
wp core updateardındanwp core version. - Doğrulayın: sürüm 7.1.2 görünmeli; yorum formu, tema önizlemesi ve REST uç noktalarını test edin.
Güncelleme sonrası kontrol listesi
 Temanızda
page-ile başlayan üst düzey klasör var mı? Varsa güncellemenin uygulandığından iki kez emin olun.- Barındırma sağlayıcınıza
register_argc_argvayarını sorun; web sunucusunda gerekmiyorsa kapalı olmalı. - Contributor rolündeki kullanıcı listesini gözden geçirin — 7.1.1’deki açıkların üçü bu rolden sömürülebiliyordu.
- Çoklu site (multisite) kullanıyorsanız ağ eklentilerinin etkinlik durumunu kontrol edin.
 Temanızda
WordPress.com Atomic gibi yönetilen barındırmalarda güncelleme platform tarafından yapılıyor; yine de sürümü panodan doğrulamak iki dakika sürer. Blok ve API tarafındaki son değişiklikler için WordPress 7.0 PHP blok kaydı ve Abilities API yazılarımıza bakabilirsiniz.
Sık Sorulan Sorular
WordPress 7.1.2 ne zaman yayımlandı?
22 Eylül 2026’da, 7.1.1’den beş gün sonra. Yalnızca bir güvenlik açığını kapatan acil bir sürüm.
WordPress 7.1.2 hangi açığı kapatıyor?
CVE-2026-87902: sayfa şablonu çözümlemesinde kimlik doğrulamasız yol geçişi. Belirli sunucu ve tema koşullarında uzaktan kod çalıştırmaya izin veriyor; önem derecesi kritik, CVSS puanı 9.2.
7.1.1’e güncellemeden doğrudan 7.1.2’ye geçebilir miyim?
Evet. 7.1.2, 7.1.1’in tüm düzeltmelerini de içeriyor; 7.1 veya daha eski bir sürümden doğrudan 7.1.2’ye geçebilirsiniz.
Eski WordPress sürümleri de yamalandı mı?
Evet. 7.1.2’deki düzeltme 4.7’ye kadar tüm dallara geri taşındı; örneğin 6.9 dalı için 6.9.9, 7.0 dalı için 7.0.6 yayımlandı.
WordPress 7.1.1 kaç güvenlik açığını kapatıyor?
11 güvenlik açığını; ayrıca 17 çekirdek ve 19 blok editörü hatasını düzeltiyor. Açıklardan ikisini Anthropic bildirdi.
Kaynaklar
- WordPress.org — WordPress 7.1.2 Release (22 Eylül 2026)
- GitHub Security Advisory — GHSA-7hp8-65ch-5whp (CVE-2026-87902)
- WordPress.org — WordPress 7.1.1 Maintenance and Security Release (17 Eylül 2026)
- WordPress HelpHub — Version 7.1.1
- Trac — 7.1.1 kapatılan biletler
- Gutenberg — 7.1.1 blok editörü düzeltmeleri
Bir Yorum Yazın