Claude Enterprise güvenlik güncellemesi, şirketlerin Claude kullanımını tek panelden denetlemesini ve her isteği kendi veri kaybı önleme (DLP) sistemine onaylatmasını sağlıyor. Anthropic’in 5 Kasım 2026 tarihli duyurusuna göre pakette dört parça var: güvenlik merkezi (beta), inference hooks (genel kullanımda), merkezi yönetim (beta) ve yeni erişim kontrolleri (beta).
Ajansınızda ya da şirketinizde Claude’u onlarca kişi kullanıyorsa asıl soru “hangi ayar açık, kim neyi gönderiyor, bir müşteri dosyası modele gitmeden durdurulabilir mi?” sorusu. Bu yazı her parçanın ne işe yaradığını, hangisinin beta olduğunu ve inference hooks’un adım adım nasıl açıldığını anlatıyor.
Claude Enterprise güvenlik merkezi nedir?
Güvenlik merkezi, Claude’un güvenlik ayarlarını sohbet, Cowork ve Claude Code için tek sayfada toplayan bir denetim panosu. Her kontrolün mevcut değerini, varsa Anthropic’in önerdiği değeri ve ayarın bağlantısını gösteriyor; yardım makalesine göre yalnızca Claude Enterprise’da ve beta olarak var.
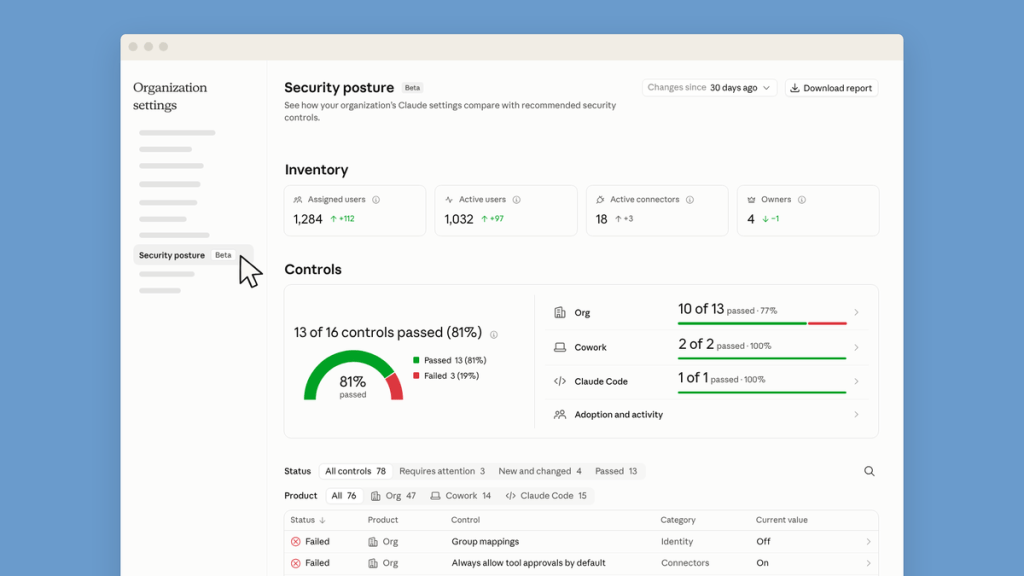
- Kontrol grupları: Org, sohbetler, Cowork ve Claude Code. Her grup kaç kontrolün geçtiğini gösterir.
- Durumlar: “Passed”, “Failed”, “Not attested” ve “Shown for information”. Başarısız kontrolde neden önemli olduğu ve ayarın nerede değiştirileceği yazar.
- Elle onay (attestation): Cihaz yönetimi veya ağ proxy’si gibi Claude’un okuyamadığı ayarlar için mevcut durumu kaydedip riski kabul edebilir ya da sorun işaretleyebilirsiniz; kimin ne zaman onayladığı görünür.
- Rapor: “Download report” ile denetçiler için PDF alınır; hangi kontrolün otomatik, hangisinin bir Owner tarafından elle doğrulandığı işaretlidir.
Güvenlik merkezi nasıl açılır?
- Claude’da hesap menüsünü açıp Organization settings‘e girin.
- Security posture bölümünü seçin.
- “Failed” durumundaki kontrolleri açın; ayarı o ayarın kendi sayfasında değiştirin (pano yalnızca görüntüleme amaçlı).
- Otomatik okunamayan kontroller için attestation kaydı girin, ardından Download report ile PDF alın.
 Sayfayı yalnızca Owner ve Primary Owner rolleri açabiliyor; Admin rolü göremiyor. Anthropic, panonun ve PDF raporunun bir güvenlik sertifikası ya da uyum garantisi olmadığını özellikle belirtiyor.
Inference hooks nedir, nasıl çalışır?
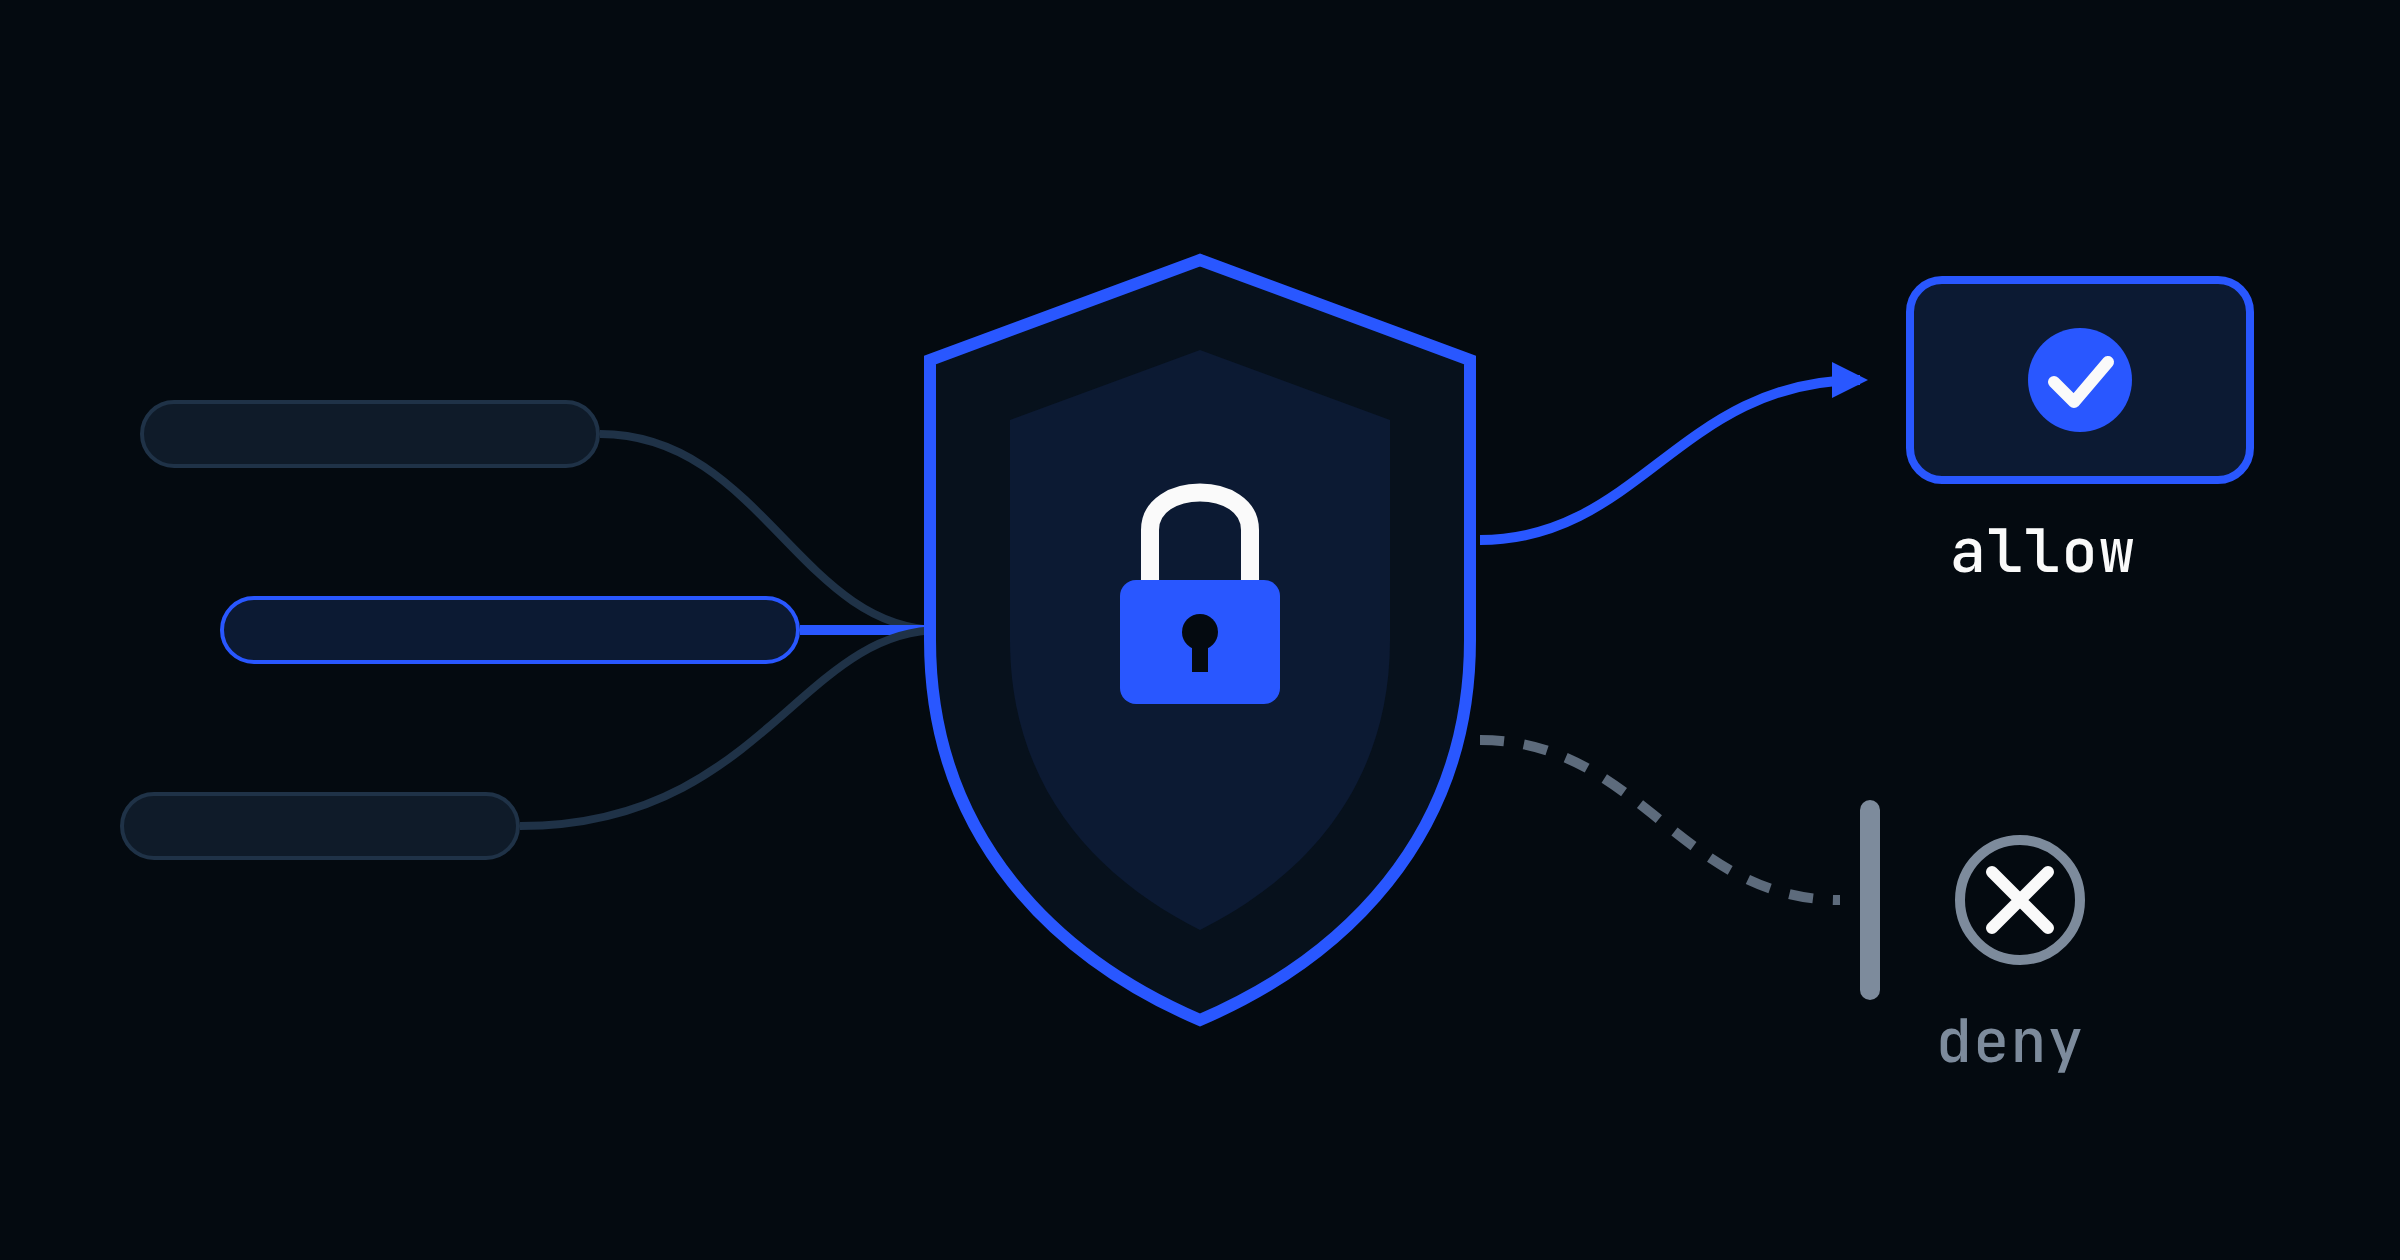
Inference hooks, kullanıcının gönderdiği her prompt’u model çalışmadan önce kurumun kendi “AI güvenlik sunucusuna” yollayan ve oradan allow ya da deny kararı bekleyen bir kontrol katmanı. Teknik dokümantasyona göre reddedilen istek modele hiç ulaşmıyor. Özellik 5 Ağustos 2026’da beta olarak duyurulmuştu; 5 Kasım duyurusunda genel kullanıma açık (GA) olarak listeleniyor.
İki olay tipi var: prompt, her yönetilen istek için model çalışmadan önce; tool_call ise “Validate tool calls” açıkken Claude’un yanıtındaki araç çağrıları çalışmadan önce tetikleniyor. MCP bağlantıları, skill’ler ve eklentilerden dönen araç yanıtları da denetleniyor.
Anthropic’in Ağustos duyurusu Netskope, Palo Alto Networks, Proofpoint ve Zscaler’ı karar sunucusu olarak kullanılabilecek mevcut DLP platformları arasında sayıyor; kurum içinde yazılmış bir sunucu da kullanılabiliyor. AI ajanlarına bağlam vermenin kendisini daha önce Context Library yazısında ele almıştık.
Inference hooks nasıl kurulur?
Adımlar yapılandırma rehberinden alındı. Kurulum için organization:manage yetkisi, yani Owner ya da Primary owner rolü gerekiyor.
- claude.ai > Organization settings > Data and privacy yolunda Inference hooks bölümünü bulun ve Allow for your organization‘ı açın. Bu adım denetimi kendiliğinden başlatmaz.
- Configure ile “Set up endpoint” penceresini açın, Endpoint URL alanına sunucunuzun
https://adresini yazın (443 portu, herkese açık bir host; ngrok gibi tüneller desteklenmiyor). - İlk kayıtta üretilen imzalama anahtarını (signing secret) hemen kopyalayın; bir daha gösterilmiyor, yalnızca yenilenebiliyor.
- Gerekirse en fazla 16 Custom request headers ekleyin ve Test connection ile deneme isteği gönderin.
- Failure handling > Mode altında sunucu cevap vermezse ne olacağını seçin: Block the request (fail closed) ya da Allow the request (fail open). Prompt verdict timeout (ms) 1–10.000 ms arası, varsayılanı 5.000 ms.
- Rollout > Requests inspected (%) ile isteklerin ne kadarının denetleneceğini belirleyin (0–100).
- Önce Mode’u Shadow mode yapıp Enforce verdicts‘ı açın; kararlar görülür ama kimse engellenmez. Politika oturunca Mode’u Block/Allow’a çevirin. Değişikliğin tüm sunuculara yayılması yaklaşık bir dakika sürüyor.
Ekipte hangi sırayla devreye alınmalı?
Rehberdeki seçenekler, kimseyi ilk gün engellemeden aşamalı geçişe izin veriyor. Ajans ya da küçük şirket ölçeğinde mantıklı sıra şöyle:
Merkezi yönetim: birden fazla Claude organizasyonu tek konsolda
Merkezi yönetim, şirketin tüm Claude Enterprise ve Claude Platform organizasyonlarını admin.claude.com‘daki bir “üst organizasyon” altında topluyor. Yardım makalesine göre bu özellik beta ve yalnızca Enterprise planında.
| Üst organizasyonda yönetilir | Her alt organizasyonda kalır |
|---|---|
| SSO ve Require SSO | Üyeler, roller, projeler |
| Dizin eşitleme (SCIM) | IP izin listesi |
| Alan adı doğrulama | Oturum süresi |
| Gruplar, Compliance API anahtarları | Organizasyon ayarları |
 Geri alınamaz: Kayıt işlemi geri alınamıyor ve kurulum başlatıldığı anda tamamlanabiliyor; üst organizasyon yöneticilerini önceden belirleyin.
- Roller ayrı: Üst organizasyon rolü alt organizasyona otomatik erişim vermiyor; yöneticiler alt organizasyona ayrıca eklenmeli.
- Birden fazla kimlik sağlayıcı: Satın alınan bir şirket kendi SSO/SCIM kurulumunu koruyabiliyor.
- Kısıtlar: HIPAA etkin alt organizasyonu olan ya da yalnızca Team planlı alt organizasyonları olan üst yapılar kaydolamıyor.
Yeni erişim kontrolleri ve EDR desteği
 Admin API ile oturum kapatma: Tek API çağrısı bir üyenin tüm tarayıcı ve cihazlardaki oturumlarını sonlandırıyor; üye organizasyondan çıkarılmıyor. API anahtarları, çalışan bulut oturumları ve zamanlanmış rutinler bu çağrıyla durmuyor.
- Self-servis IP izin listesi: Enterprise Owner’ları listeyi Anthropic’e başvurmadan yönetebiliyor. Yardım makalesine göre kuruluş dışıyla paylaşılan Artifact’ler bu listeyle sınırlanmıyor.
- Claude Desktop ayarları: Sık kullanılan Desktop ayarları cihaz yönetimi (MDM) dağıtımı gerekmeden Organization settings’ten yönetilebiliyor (beta).
- Kişisel hesap engeli: Yönetilen bilgisayarlarda Claude Desktop’ta kişisel ve dış Claude hesapları engellenebiliyor; Owner’lar Claude’la kullanılabilecek çalışma klasörlerini sınırlayabiliyor.
- EDR (beta): Kurumun EDR sensörü, Cowork’ün kullanıcı bilgisayarındaki yalıtılmış sanal makinesinde çalışıyor; yalnızca tespit modunda, engelleme yapmıyor. Bulut Cowork oturumları kapsam dışı. Desteklenen sağlayıcılar Help Center’da listeleniyor.
Claude Code ile çalışan ekiplerde bu kontrollerin önemi büyüyor: model artık yalnızca sohbet etmiyor, komut çalıştırıp dosyaya dokunuyor. Bu dönüşümü Claude Code ile kişisel araç yapmak yazısında, ekibe göre model seçimini ise Sonnet 5.5 ve Opus 5.5 karşılaştırmasında anlatmıştık.
Sınırlar: neyi yapmıyor?
- Görsel içerik denetlenmiyor: Eklerden yalnızca çıkarılan metin gidiyor; bir belgenin ekran görüntüsü gibi yalnızca görselden oluşan içerik incelenmiyor.
- Düzeltme yok, sadece karar: Sunucu prompt’u maskeleyemiyor ya da yeniden yazamıyor; yalnızca allow veya deny dönebiliyor.
- Bulut sağlayıcılar kapsam dışı: Inference hooks Amazon Bedrock ve Google Cloud üzerinde yok; Claude Platform (API) organizasyonları da kapsam dışı.
- Ses modu güvenilir değil: Dokümantasyon, ses modunda araç çağrılarının küçük bir kısmının sunucuya gitmediğini belirtiyor.
- Engellenen mesaj konuşmada kalır: Her istek konuşmanın tamamını taşıdığı için reddedilen içerik silinmeden sonraki mesajlar da reddedilebilir; kullanıcının mesajı düzenlemesi ya da yeni sohbet açması gerekiyor.
Sık sorulan sorular
Claude inference hooks hangi planda var?
Yalnızca Claude Enterprise organizasyonlarında. Kurulum için Owner ya da Primary owner rolü gerekiyor; Admin rolünde organization:manage yetkisi yok (kaynak).
Inference hooks sunucusu cevap vermezse ne olur?
“Failure handling” ayarına bağlı: Block the request seçiliyse istek durur, Allow the request seçiliyse denetimsiz geçer. Varsayılan zaman aşımı 5.000 ms; sürekli hatalarda circuit breaker devreye girer ve 10 dakika sonra arka planda sunucu yeniden test edilir.
Claude güvenlik merkezi uyum sertifikası yerine geçer mi?
Hayır. Anthropic, Security posture sayfasının ve indirilen PDF raporun bir güvenlik sertifikası ya da uyum garantisi olmadığını, öneriye dayalı bir rehber olduğunu belirtiyor.
Inference hooks ile Compliance API arasındaki fark nedir?
Inference hooks istek modele ulaşmadan önce anlık karar verir ve Anthropic sizin sunucunuzu çağırır. Compliance API ise olaydan sonra sohbet, dosya ve etkinlik kayıtlarını denetim için sizin çekmenizi sağlar.
Claude Team planında bu özellikler var mı?
Güvenlik merkezi, merkezi yönetim ve inference hooks Enterprise’a özel. Duyuruya göre EDR betası macOS ve Windows’ta hem Team hem Enterprise için sunuluyor.
Kaynaklar: Anthropic duyurusu (5 Kasım 2026), Inference hooks dokümantasyonu, Inference hooks yapılandırması, Security center yardım makalesi, Centralized management, Inference hooks beta duyurusu (5 Ağustos 2026). Claude eklenti ekosistemi için: Claude için eklenti nasıl geliştirilir?
Bir Yorum Yazın